
Google Cloud サービス構成図
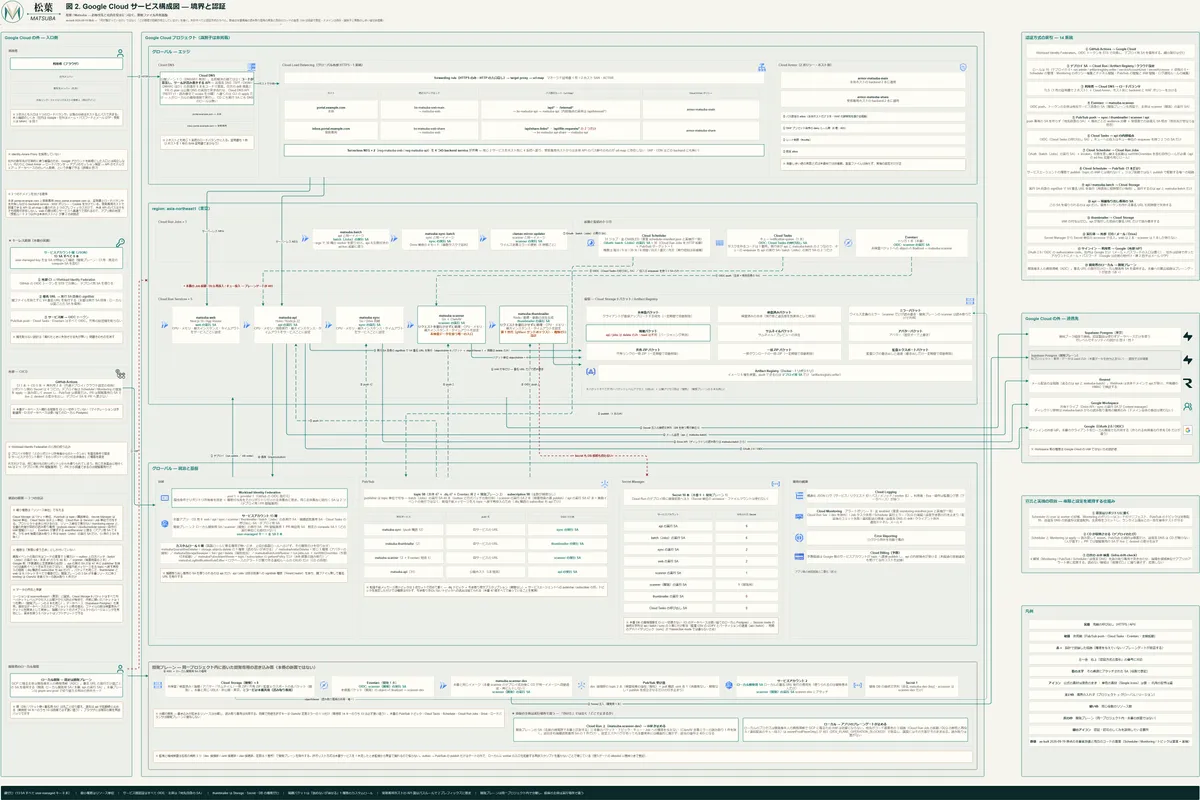
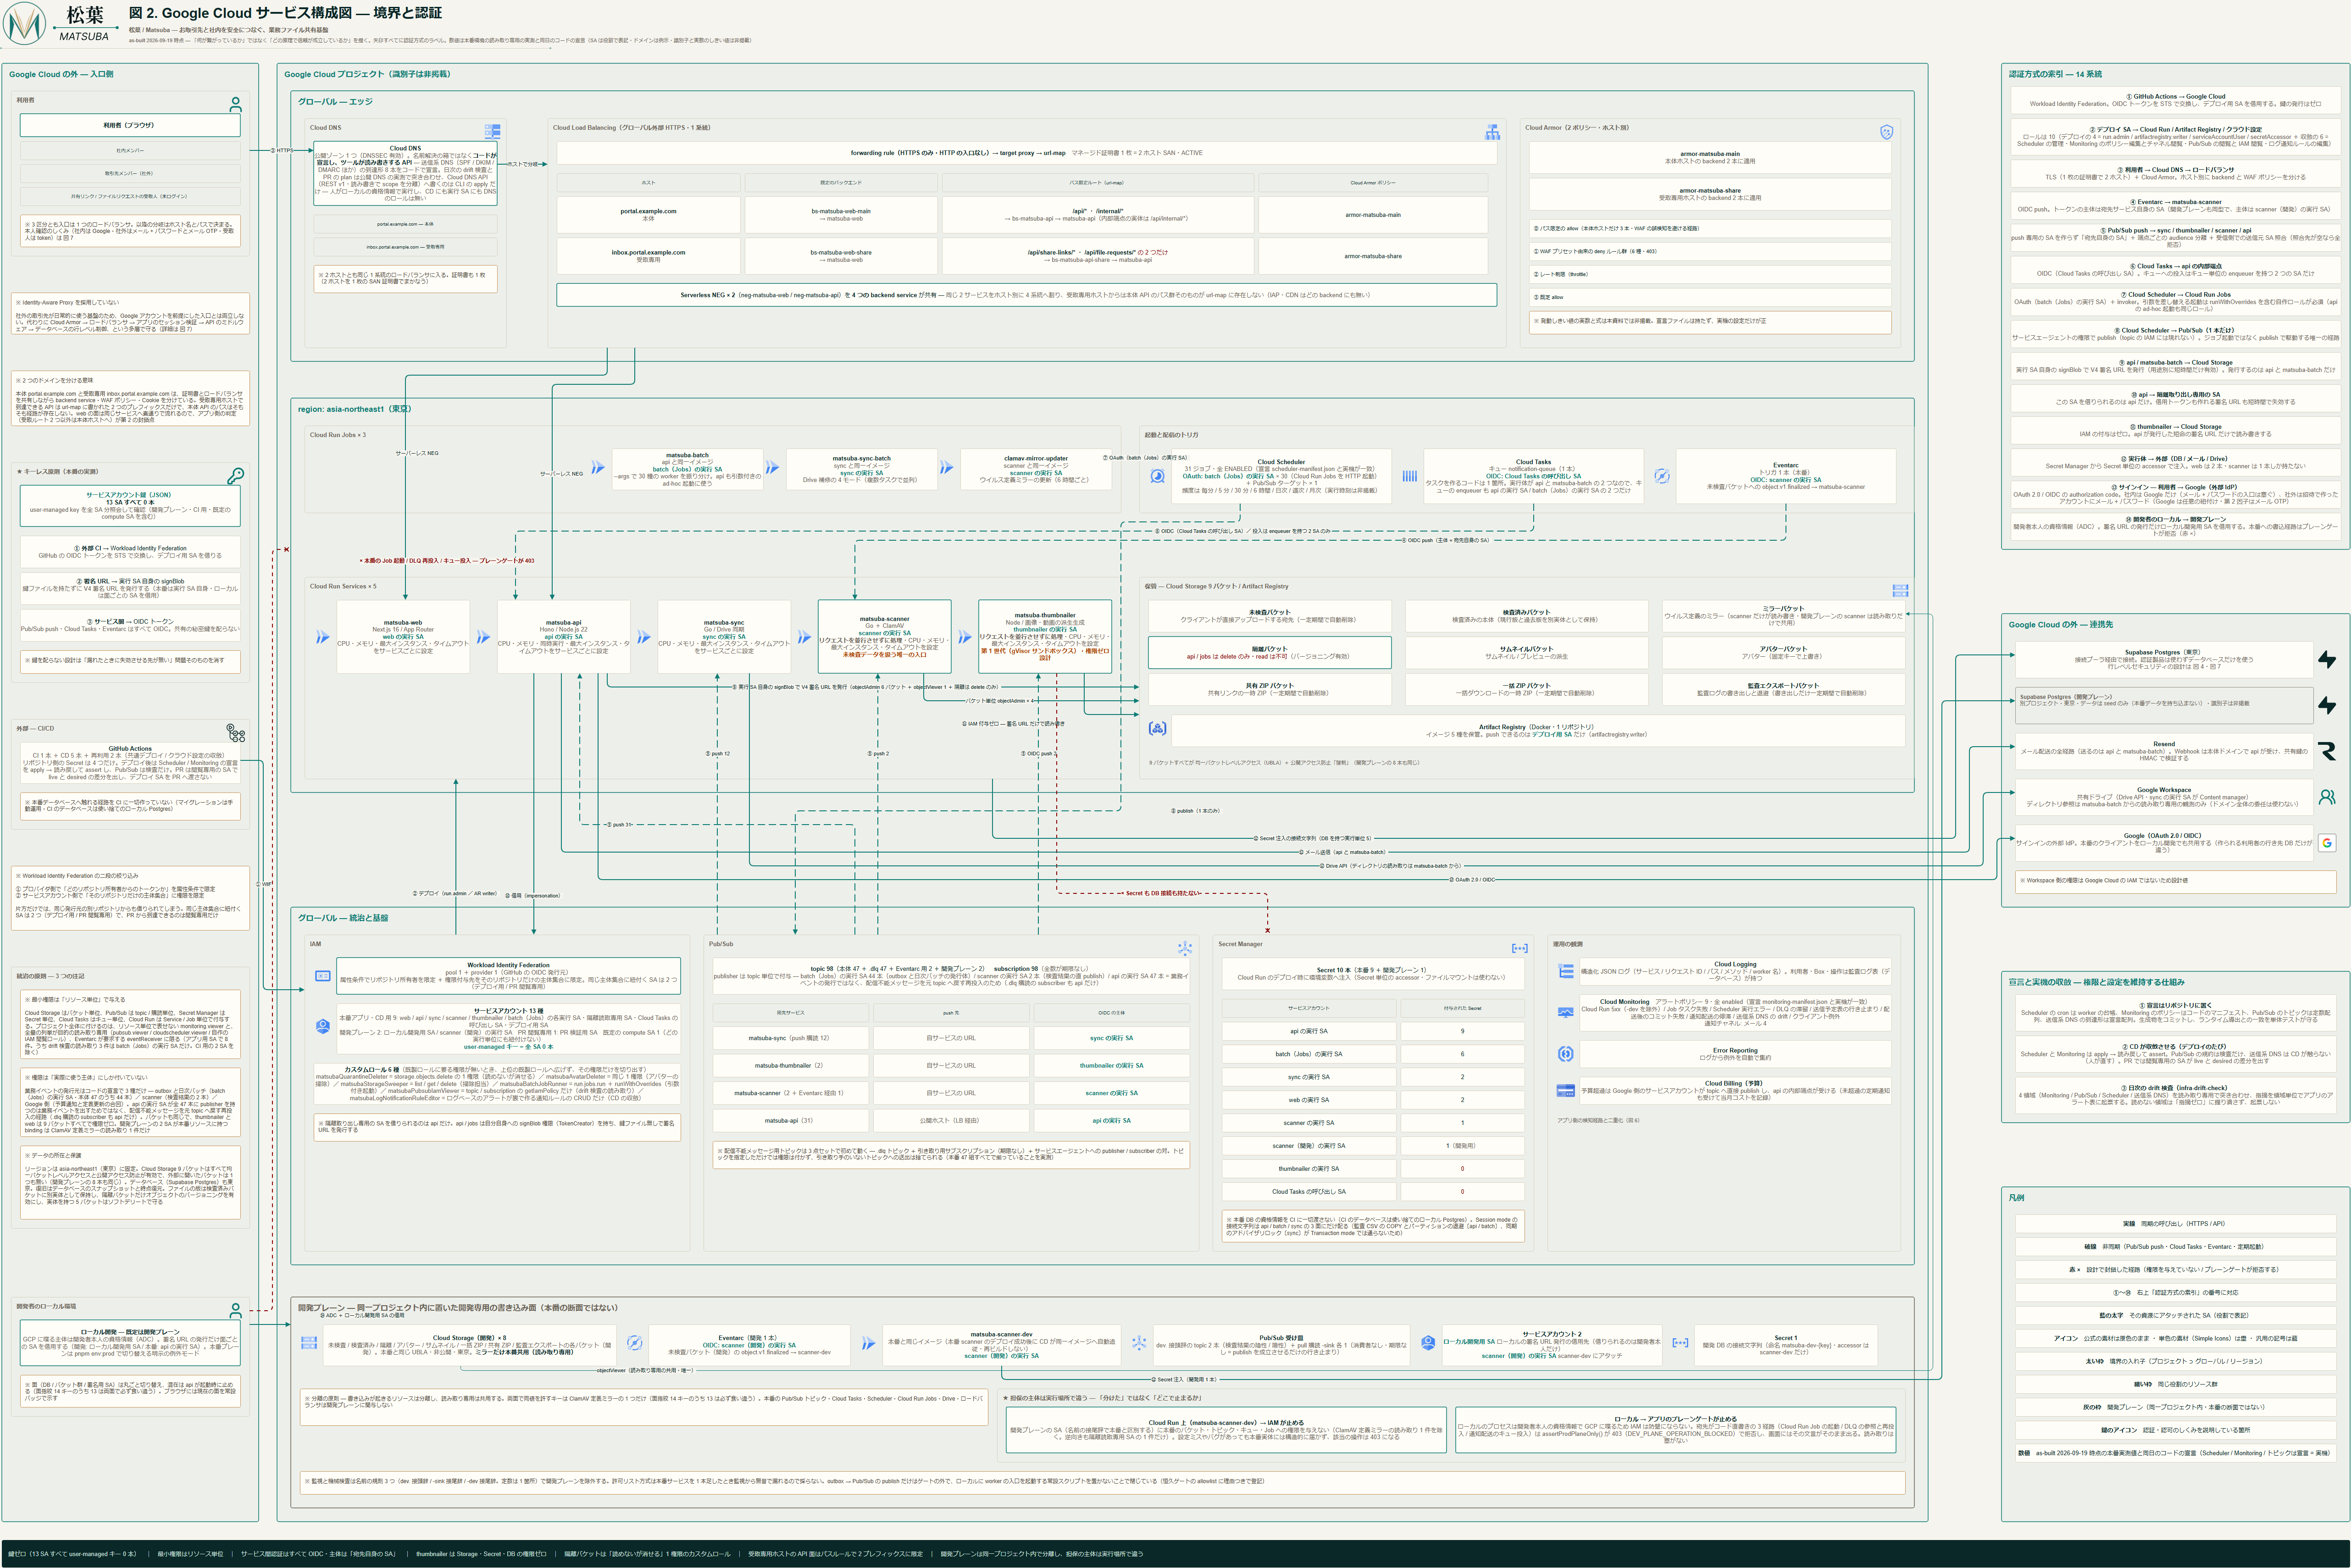
Google Cloud 上の各接続がどの認証方式で信頼を成り立たせているかを、境界と権限の 2 ページで示す図です。
図
見どころ
図中の 27 本の接続すべてに認証方式を付け、14 系統の索引から「なぜその接続を信頼できるか」を読めるようにしています。
サービスアカウントの鍵ファイルを 1 本も発行せず、CI は Workload Identity Federation、サービス間は OIDC で認証します。
権限はバケット・トピック・Secret などのリソース単位で付け、プロジェクト全体に付く権限を最小限に絞っています。
図で見るアップロードされたファイルを解析するサムネイル生成サービスには、ストレージ・データベース・Secret の権限を一切持たせていません。
図で見る隔離バケットは「消せるが読めない」主体と「借用したときだけ読める」主体に分け、通常のダウンロードの経路からは隔離したファイルを取り出せない形にしています。
図で見る
ページ
- 1境界と認証
プロジェクト・グローバル・リージョン・開発用環境の境界の入れ子と、各接続の認証方式を示します。
- 2IAM 権限マトリクス
開発用を含む 12 のサービスアカウントと 24 のリソース群の権限を、本番の IAM ポリシーを読み取って表にしたものです。
あわせて読む図
- セキュリティ・認可アーキテクチャ図
認証の先で、1 つのリクエストがどう守られるかを示す図です。
ダウンロード
- draw.io の原本(全ページ)0.7 MB
- PNG(このページ)1 MB
- SVG(このページ)0.5 MB

操作方法
- マウス
ドラッグで移動できます。Ctrl(Mac は ⌘)を押しながらのホイールと、トラックパッドのピンチで拡大・縮小できます。図をクリックした後は、ホイール(トラックパッドは指 2 本)で拡大した図を動かせます。
ダブルクリックでその位置を原寸にし、原寸以上ではさらに拡大します。
- タッチ
指 2 本でピンチと移動ができます。指 1 本は画面のスクロールです。
全画面にすると、指 1 本で移動できます。
- キーボード
- ←↑→↓移動(Shift で大きく)
- +-拡大・縮小
- 0全体表示
- 1原寸
- F全画面
- PageUpPageDown前後のページ
- ?操作方法
- Esc全画面を閉じる(全画面でないときは操作を終える)